Toggle

earth-pavilio.co.jp

AI時代の高度化する脅威を見据えた、セキュリティインテリジェンスサービスを発表
AI時代の高度化する脅威を見据えた、セキュリティインテリジェンスサービスを発表

潜在的なリスクの発見から複合的な影響分析、経営判断の支援までを包括する新たなセキュリティサービスの展開へ

EARTH PAVILIO SECURITY INTELLIGENCE(EPSI)

アースパビリオは、生成AIの急速な普及に伴う新たなセキュリティ脅威や機密情報の漏洩、不正アクセスなど、企業を取り巻く複雑化・高度化するサイバーリスクへの対応を見据え、企業の情報システムや業務環境に潜在するセキュリティリスクを多角的に調査・解析し、情報漏洩の未然防止やセキュリティ対策の高度化、経営判断および継続的なリスク管理を支援する新サービス「EARTH PAVILIO SECURITY INTELLIGENCE(以下、EPSI)」を発表いたします。

本サービスは、金融分野における情報セキュリティ、システムリスク管理、ITガバナンスに加え、AI技術の進展に伴う新たな脅威や情報漏洩リスク、複雑化するセキュリティ課題に対し、実務の最前線で培ってきた、アースパビリオならではの専門的知見と実務経験を基盤としています。「高度なセキュリティ対策と厳格なリスク管理」が求められる領域で培ってきた経験があるからこそ、従来の技術的な脆弱性や管理上の不備にとどまらず、生成AIの普及によって生じる新たな脅威や情報漏洩リスク、さらには複数の要因が相互に関連することで顕在化する潜在的なリスクまでを総合的に捉え、企業のセキュリティ対策の高度化を目指すものです。

企業のIT環境が複雑化するなか、個々のセキュリティ対策の実施状況だけでは把握しきれないリスクに着目し、情報資産、アクセス権限、システム構成、外部委託先との関係、業務プロセスなどを横断的に分析します。

企業からの依頼に基づき、情報システムや業務環境に潜在するセキュリティリスクを調査・分析し、生成AIの利用に伴う情報漏洩リスク、外部からのサイバー攻撃への耐性、アクセス権限や情報管理体制、システム運用上の脆弱性などを多角的に評価します。その成果物として、リスクの所在や深刻度、事業への影響、対策の優先順位、具体的な改善施策を体系的に整理した「セキュリティインテリジェンス評価レポート」を提供します。さらに、評価結果を経営層が直感的に把握できるリスクマップや、継続的な改善状況を確認するための評価指標を提示することで、実効性のあるセキュリティ対策と経営判断を支援します。

また、企業の同意を前提に、機密情報や具体的な脆弱性を除いた評価結果の一部を対外的に公表できる仕組みを設け、企業のセキュリティへの取り組みやリスク管理の成熟度を、取引先や社会に対して客観的に示す新たな情報開示の枠組みを目指します。情報セキュリティを単なる技術的な対策領域にとどめず、企業の持続的な成長と社会的信頼を支える経営基盤として位置づけ、専門的なリスク分析から改善提言、継続的な評価、対外的な信頼形成までを一体的に支援するサービスとして展開してまいります。なお、評価結果の対外的な公表にあたっては、企業の同意と機密情報の保護を前提とし、評価基準や調査範囲を明確にするとともに、評価の客観性と独立性を確保する仕組みを整備してまいります。


生成AIの普及に伴う新たなセキュリティ脅威 ― プロンプトインジェクション

事業構想の背景
企業活動のデジタル化が進む現在、情報システムを取り巻く環境は大きく変化しています。クラウドサービスの普及、外部委託先との連携、生成AIの業務利用などにより、企業が管理すべき情報資産やシステム構成は複雑さを増しています。こうした環境では、個々のシステムに対する安全対策だけでなく、組織全体の情報管理体制や業務プロセス、システム間の依存関係を含めた総合的なリスク評価が重要となります。

例えば、アクセス権限の設定、外部サービスとの接続、機密情報の管理、システム変更に伴う統制上の問題などは、それぞれ単独では重大なリスクと判断されない場合でも、複数の条件が重なることで企業活動に深刻な影響を及ぼす可能性があります。アースパビリオは、十数年にわたり金融分野の情報セキュリティやシステムリスク管理に携わってきた実務経験を通じ、情報セキュリティの本質は個別の脅威への対処だけではなく、業務や組織、システム全体の関係性を理解し、潜在的な問題を早期に捉えることにあると考えています。

こうした考え方を基盤に、高度な情報セキュリティ対策やシステムリスク管理、ITガバナンスの実務を通じて培ってきた専門的知見を体系化し、AI時代における新たなセキュリティ脅威への対応も視野に入れながら、幅広い企業の情報セキュリティ管理とリスク対策の高度化に応用することを目指します。

EARTH PAVILIO SECURITY INTELLIGENCE
EPSI は、企業の情報セキュリティに関する潜在的なリスクを発見・解析し、その影響や対応の優先順位を評価するセキュリティインテリジェンスサービスです。

金融分野の実務経験を基盤としたアースパビリオ独自の分析アプローチにより、技術的な問題と業務上の影響を関連付け、企業の実態に即したリスク評価を行う仕組みを構想しています。また、専門家の判断とデータ分析技術を組み合わせることで、継続的かつ実効性の高いセキュリティ管理を支援します。
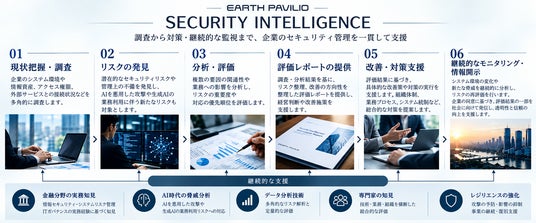


EARTH PAVILIO SECURITY INTELLIGENCE(EPSI)サービスフロー

EPSI 主なサービス構成

1.潜在的なセキュリティリスクの調査・発見
企業の情報システム、アクセス権限、認証設定、情報資産管理、外部委託先との接続状況などを対象に、セキュリティ上の問題や管理上の不備を調査します。
従来の個別的な診断では把握しにくい、組織やシステムを横断する潜在的なリスクの発見にも取り組みます。

2.複合的なリスクの相関分析
複数のシステムや業務にまたがるリスクの関連性を分析し、個々の問題が相互に影響することで生じるリスクを評価します。
情報資産の重要性、アクセス権限、業務への影響、システム間の依存関係などを考慮し、対応すべき課題の優先順位を明確にします。

3.金融分野の実務知見に基づく独自評価モデル
金融分野における情報セキュリティ、システムリスク管理、内部統制、コンプライアンスなどの経験を基盤に、独自の評価モデルを整備します。
技術的な安全対策に加え、組織的な管理体制、業務上の統制、事業継続性などを総合的に捉え、企業ごとの特性に応じた評価を行うことを目指します。

4.「セキュリティインテリジェンス評価レポート」
調査・解析結果を基に、潜在的なリスク、想定される影響、改善の優先順位などを整理した評価レポートを提供します。
経営層、情報システム部門、監査・コンプライアンス部門など、それぞれの立場で必要とされる情報を体系的に整理し、意思決定や改善施策の検討を支援します。

5.継続的なセキュリティリスク分析
企業のシステム環境や管理状況の変化に応じて、新たなリスクの発生や既存の問題の改善状況を継続的に評価する仕組みを検討しています。
一度限りの調査にとどまらず、企業の情報セキュリティ管理を中長期的に支えるサービスへの発展を目指します。

6.評価結果の対外的な情報開示
企業の同意に基づき、調査・評価結果のうち公開に適した情報を一般向けレポートとして発信し、企業のセキュリティ対策やリスク管理への取り組みを客観的に可視化する仕組みの構築を目指します。
評価対象や調査範囲、評価時点などを明示した情報提供を通じて、企業のセキュリティへの取り組みを取引先や顧客、投資家などのステークホルダーに伝え、企業活動の透明性と社会的信頼の向上に寄与してまいります。
なお、対外的な情報開示にあたっては、機密情報の保護やセキュリティ上の安全性に十分配慮するとともに、評価の客観性と独立性を重視します。


AI時代に高度化するサイバー脅威と、企業のセキュリティレジリエンス

金融分野で培った実務知見を、幅広い企業のセキュリティ管理へ
本サービスの基盤として重視するのは、弊社が長年にわたり金融分野の情報システムやセキュリティ管理に携わってきた実務経験です。金融機関の情報システムには、高い信頼性と安全性に加え、厳格な情報管理、適切な権限統制、内部監査への対応、事業継続性の確保など、多面的な管理が求められます。

こうした環境で培われる専門性は、特定の技術や製品に限定されるものではなく、企業活動全体を捉え、リスクの本質を見極めるための実務的な判断力にあります。アースパビリオは、この知見を個々のコンサルティング業務にとどめず、独自の分析手法や評価体系として発展させることを目指します。さらには製造業、流通業、サービス業、IT関連企業など、さまざまな業種に応用することで、企業規模や事業特性に応じた、実効性の高い情報セキュリティ管理を支援します。

調査・評価から社会的な信頼の形成へ
EPSIでは、企業内部のリスク管理を支援するだけでなく、情報セキュリティへの取り組みを社会に伝える仕組みも重要な要素として位置づけています。企業が実施しているセキュリティ対策や管理体制は、外部からその実態を十分に把握することが難しい領域の一つです。

一方、企業間取引やデジタルサービスの利用において、情報管理の適切性やセキュリティ対策への信頼は、重要な判断要素となっています。こうした背景を踏まえ、企業からの依頼に基づく専門的な調査・評価と、一般向けの情報開示を適切に組み合わせることで、企業のセキュリティ対策やリスク管理への取り組みを客観的に可視化し、社会に伝える新たな評価・情報提供の枠組みの確立を目指します。

企業向けには詳細な分析結果と具体的な改善指針を提供するとともに、対外的には安全性や機密保持に十分配慮した評価情報を発信することで、企業のセキュリティ管理の高度化と、社会的信頼の向上の双方の価値向上につなげます。
今後の展望
EPSIを起点として、情報資産管理、アクセス権限、システム統制、外部委託先管理など、企業の情報セキュリティにおいて重要性の高い領域を中心に、評価手法の精緻化と分析機能の高度化を推進し、企業ごとのリスク特性に応じた分析、継続的な評価体制の整備、専門的な評価レポートの提供などを段階的に展開し、実効性の高いセキュリティ評価サービスの確立を目指します。さらに、将来的には企業のセキュリティに関する評価情報を適切に蓄積・提供し、企業間の信頼形成や経営判断にも活用できる、新たな情報基盤への発展を視野に入れています。

情報セキュリティを、個別の技術対策から、企業経営と社会的信頼を支える重要な基盤へ
従来の技術的な対策にとどまらず、企業経営の持続性と社会的信頼を支える重要な経営基盤として、情報セキュリティの新たな価値を追求します。AI時代に求められる高度なリスク管理と、企業の持続的な成長を両立させることで、誰もが安心して技術革新に挑戦できる環境を支え、より安全で信頼性の高いデジタル社会の実現に貢献してまいります。
「EXPO 2025 大阪・関西万博 日本国際博覧会」 におけるアースパビリオ催事決定に伴うお知らせ[2025.8.17 / FORTIS.TOKYO PRESENTEXPO 2025 OSAKA Special LIVE]

「EXPO 2025 大阪・関西万博 日本国際博覧会」 におけるアースパビリオ催事決定に伴うお知らせ[2025.8.17 / FORTIS.TOKYO PRESENTEXPO 2025 OSAKA Special LIVE]

このたび「EXPO 2025 大阪・関西万博(日本国際博覧会)」におけるアースパビリオ催事として、「FORTIS.TOKYO PRESENTS EXPO 2025 OSAKA Special LIVE」の開催が正式に決定いたしました。本催事は、「EXPO 2025 大阪・関西万博 日本国際博覧会」の行催事コンセプトである、「その一歩が未来を動かす」、

個の挑戦=誰かの一歩が、
鼓動・震えが集まり、感動と共鳴を生み出し、
人類の未来を動かす
大阪・関西万博の行催事でつくる循環
次のいのちへとつなげていく
“未来への循環の場”

という理念のもと、弊社は音楽と表現を通じて、持続可能な未来へのメッセージを発信することを目的とし、本催事で来場者とともに“未来への循環”を体感・共有する場を創出してまいります。皆さまに深い感動と新たな気づきをお届けできる催事となるよう努めてまいります。何卒ご期待賜りますよう、よろしくお願い申し上げます。

/ 本件プレリリース /
FORTIS.TOKYO PRESENTEXPO 2025 OSAKA Special LIVE

https://fortis.tokyo/fortis_musicfes_expo2025
日本経済新聞 NIKKEI
https://www.nikkei.com/compasshttps://www.nikkei.com/compass/content/PRTKDB000000007_000071780/preview

日本経済新聞社 / NIKKEI / での弊社サービスに関わる記事のご紹介

日本経済新聞社 / NIKKEI / での弊社サービスに関わる記事のご紹介

記事全文はこちらのリンクからご覧いただけます。

「EXPO 2025 大阪・関西万博 日本国際博覧会」におけるアースパビリオ催事決定に伴うお知らせ
[2025.8.17 / FORTIS.TOKYO PRESENTEXPO 2025 OSAKA Special LIVE]
https://www.nikkei.com/compasshttps://www.nikkei.com/compass/content/PRTKDB000000007_000071780/preview

/ アーティストを応援するプロジェクト「TOKYO OMNIBUS」(東京オムニバス)がスタート[アースパビリオ]/
https://www.nikkei.com/compass/content/PRTKDB000000001_000071780/article

資本増資に伴うご案内

資本増資に伴うご案内

この度、アースパビリオでは資本増資を行い、資本金を増額いたしましたのでここにお知らせいたします。
この度の増資による財務基盤の強化により更なる業務拡大を図り、お客様へのサービス向上が図れますよう従業員一同、今まで以上に尽力して参ります。
今後とも、末永いご指導ご鞭撻を賜りますようお願い申し上げます。

2023年 9月
株式会社アースパビリオ

大規模プロジェクトにおけるクライアントエクスペリエンス向上に向けた、コンサルティングファーム企業との連携について

大規模プロジェクトにおけるクライアントエクスペリエンス向上に向けた、コンサルティングファーム企業との連携について

この度、株式会社アースパビリオは、株式会社シグマクシス(SIGMAXYZ Inc.)、との間で戦略的な業務連携を開始する運びとなりました。
この新しいパートナーシップは、両社の強みを結集し、皆様にさらに優れたサービスと価値をご提供し、より満足度の高いクライアントディライトを獲得するべくスタートいたします。

弊社サービス範囲の拡大に伴い、これまで以上に皆様の多様なニーズにお応えすることが可能となること、より洗練されたタスクフォースによる高品質なソリューションをご提供いたします。

是非、今後の弊社サービスにご期待ください。
今後とも変わらぬご愛顧を賜りますようお願い申し上げます。

2023年 11月
株式会社アースパビリオ

東京で育まれた、企業変革のための、実務に根ざしたオーダーメイドICTコンサルテーション

東京で育まれた、企業変革のための、実務に根ざしたオーダーメイドICTコンサルテーション

特定のMRP、ERP、SaaS、パッケージ製品、あるいは画一的なフレームワークに捉われることなく、企業固有の業務、組織、システム、法令対応、リスク管理体制に合わせて、完全オーダーメイドで設計する、それが、アースパビリオのITコンサルティングサービスです。

私たちが提供するサービスは、単なるシステム導入支援ではありません。特に銀行、証券会社、保険会社、決済事業者、FinTech企業、その他金融機関(※) において求められる、法令順守、コンプライアンス、内部統制、ICT戦略、システムアーキテクチャ、業務改革、データ活用、AI活用、リスク管理を横断的に捉え、経営課題と現場課題の双方を結びつける実践型のコンサルティングサービスです。

主に金融機関のITは、単に「便利になればよい」「安価であるほど良い」という関電では図るものではありません。その背後には、金融商品取引法、銀行法、犯罪収益移転防止法、個人情報保護法、FATF対応、AML/CFT、反社会的勢力対応、サイバーセキュリティ、システムリスク管理、当局報告、内部統制、証跡管理など、極めて高度な要件が存在します。したがって、金融機関におけるICT導入やシステム刷新は、単なる技術論だけでは成立しません。

業務を理解し、法令を理解し、組織を理解し、既存システムの制約を理解し、さらには現場の実態と経営層の意思決定を接続すること。そのうえで、実現可能なアーキテクチャを描き、段階的に実行へ移していくことが重要です。

アースパビリオが謳うコンサルティングサービスは、お客様の業務文化、社内調整の進め方、稟議、合意形成、現場部門とシステム部門の関係性、経営層への説明粒度、監査部門・コンプライアンス部門・リスク管理部門との連携までを踏まえた、きめ細やかで現実的なコンサルティングスタイルを意味します。

外から正論を押しつけるのではなく、内側に入り、現場とともに課題を整理し、経営とともに方向性を決め、実行部隊とともに形にしていく。それが、私たちの考える日本発のオリジナルITコンサルティングサービスです。

(※) 弊社のサービスは、業種を問わずご導入いただけます。


金融機関に求められるICTの本質

銀行や証券会社におけるICTは、単なる業務効率化の道具ではありません。それは、顧客保護、取引の公正性、法令順守、リスクの早期検知、経営判断の高度化、そして企業としての信頼性を支える中核基盤です。

たとえば銀行であれば、預金、融資、為替、外為、審査、顧客管理、反社チェック、AML、営業店業務、本部業務、リスク管理、監査対応など、広範な業務領域が存在します。証券会社であれば、口座開設、取引審査、売買管理、不公正取引検知、インサイダー取引防止、適合性原則、苦情管理、外務員管理、コンプライアンスモニタリング、当局報告などが密接に関係します。

これらの業務は、それぞれ独立しているように見えて、実際にはデータ、システム、規程、業務フロー、人員体制、権限管理、監査証跡によって複雑に接続されています。そのため、金融機関のICT改革においては、単に新しいシステムを導入するだけでは十分ではありません。

必要なのは、以下のような視点です。
まず、現行業務がどのような法令・規程・社内ルールに基づいて運営されているのかを整理すること。次に、その業務がどのシステム、どのデータ、どの部署、どの承認プロセスと結びついているのかを可視化すること。さらに、現行の課題が、システム機能の不足によるものなのか、業務設計の問題なのか、組織間連携の問題なのか、データ品質の問題なのか、運用ルールの曖昧さによるものなのかを切り分けること。この切り分けを行わないままシステム化を進めると、表面的にはIT投資を行ったように見えても、実際には現場負荷が増えたり、監査対応が複雑化したり、コンプライアンスリスクが残存したりすることがあります。システム導入の前段階において、業務・法令・データ・組織・アーキテクチャを一体として整理し、金融機関にとって本当に必要なICT改革の設計を行います。


コンプライアンスと法令順守を前提にしたシステム設計

金融機関におけるITコンサルティングで最も重要な要素のひとつが、コンプライアンスです。特に銀行、証券会社、決済関連事業者においては、システムの設計そのものが法令順守と直結します。たとえば、本人確認、取引時確認、疑わしい取引の検知、反社チェック、制裁リスト照合、取引モニタリング、顧客属性管理、適合性確認、投資勧誘管理、音声記録、電子帳簿保存、ログ管理、アクセス権限管理などは、すべてシステム上の設計品質がコンプライアンス水準を左右します。

ここで重要なのは、「コンプライアンス部門が後から確認する」のではなく、最初からシステムアーキテクチャの中に法令順守の考え方を組み込むことです。

アースパビリオでは、以下のような観点で設計を行います。

顧客情報はどの部門が、どの権限で、どこまで閲覧できるべきか。
取引データはどのタイミングで収集され、どの条件でアラート化されるべきか。
疑わしい取引や不公正取引の兆候は、どのようなルール、スコアリング、AIモデル、閾値によって検出するべきか。
検知されたアラートは、誰が確認し、誰が承認し、どのような証跡を残すべきか。
監査や当局対応において、後から説明可能なデータ構造になっているか。
AIや自動判定を用いる場合、その判断根拠を人間が検証できる形で保持できるか。

こうした観点を設計段階で組み込むことで、単なる業務効率化ではなく、金融機関としての信頼性を支えるICT基盤を構築します。


アーキテクト視点による全体最適化

金融機関のシステムは、多くの場合、長年にわたって拡張・改修を重ねてきた複雑な構造を持っています。

勘定系、情報系、顧客管理、営業支援、コンプライアンス、リスク管理、外部接続、データウェアハウス、帳票、EUC、RPA、クラウドサービスなどが混在し、全体像を正確に把握することが難しくなっているケースも少なくありません。

そのような状況で必要になるのが、アーキテクト視点です。

アーキテクトとは、単に技術的な設計を行う人ではありません。業務、データ、アプリケーション、インフラ、セキュリティ、運用、ガバナンスを横断的に見渡し、全体として矛盾のない構造を設計する役割です。

アースパビリオでは、まず現行システムの構造を整理します。

どのシステムがマスターを持っているのか。
どのデータがどのシステムに連携されているのか。
どこに二重入力や手作業が残っているのか。
どこに属人的なEUCが存在しているのか。
どの処理がバッチで、どの処理がリアルタイムなのか。
どの部分がクラウド化可能で、どの部分はオンプレミスや閉域網を維持すべきなのか。
どの領域にセキュリティ上の脆弱性や運用上のリスクがあるのか。

そのうえで、将来あるべきTo-Beアーキテクチャを描きます。全てを一度に刷新するのではなく、業務影響、コスト、リスク、法令対応、投資対効果を考慮しながら、段階的なロードマップを設計します。

金融機関におけるシステム刷新は、停止リスクや移行リスクが極めて大きいため、理想論だけでは進められません。そのため、現行資産を活かす部分、刷新する部分、外部サービスを活用する部分、内製化する部分を冷静に切り分けることが重要です。こうした全体最適の視点から、無理のないICTアーキテクチャの構築を支援します。


具体的な支援手法

アースパビリオのコンサルティングは、抽象的な提言だけで終わりません。

お客様の現場に入り、課題の発見から要件定義、設計、ベンダー選定、プロジェクト推進、受入、運用定着までを一気通貫で支援します。まず初期段階では、ヒアリングと現状分析を行います。経営層、業務部門、システム部門、コンプライアンス部門、リスク管理部門、監査部門など、関係者ごとに課題認識が異なることは珍しくありません。

経営層はコスト削減や競争力強化を重視し、現場部門は業務負荷の軽減を求め、コンプライアンス部門は法令対応の確実性を重視し、システム部門は安定稼働や保守性を重視します。これらの意見を単純に並べるだけでは、プロジェクトは前に進みません。

アースパビリオでは、各部門の意見を構造化し、課題を以下のように分類します。

法令対応上の課題。
業務プロセス上の課題。
データ品質上の課題。
システム機能上の課題。
組織・権限・承認フロー上の課題。
外部委託・ベンダー管理上の課題。
監査証跡・説明責任上の課題。
将来的な拡張性・保守性の課題。

そのうえで、課題ごとに優先順位を設定し、短期的に改善すべき施策と、中長期的に構造改革すべき施策を分けて提示します。

たとえば、短期施策としては、既存システムのログ取得改善、手作業チェックの標準化、EUC管理台帳の整備、アラート判定基準の見直し、帳票出力の改善、承認フローの明確化などが挙げられます。中長期施策としては、データ基盤の再構築、コンプライアンスモニタリング基盤の導入、AIを用いた不正検知、クラウド活用、勘定系・周辺系システムの再配置、マスターデータ管理、API連携、ゼロトラストセキュリティ、業務プロセス全体の再設計などが考えられます。このように、実務的な改善と戦略的な改革を分けて整理することで、お客様は「何から着手すべきか」を明確に理解できます。


銀行向け支援領域

銀行においては、安定性、正確性、監査性、法令順守が特に重視されます。

アースパビリオでは、銀行向けに以下のような領域を支援します。

勘定系システムと周辺システムの接続整理。
外為、融資、預金、為替、営業店業務の業務プロセス改善。
AML/CFT対応における制裁リスト照合、疑わしい取引検知、顧客リスク評価の高度化。
反社会的勢力チェックや法人顧客管理の高度化。
金融庁対応、監査対応、内部統制対応に必要な証跡管理の整備。
データウェアハウスや情報系システムの再構築。
EUC管理、属人化業務の標準化。
クラウド活用方針、セキュリティ設計、運用体制の整備。
大規模システム更改におけるPMO、BA、アーキテクト支援。

特に銀行業務では、過去から積み重なったシステム資産をどう活かしながら、将来のデジタル化に対応するかが重要です。すべてを刷新することが正解ではありません。既存システムの安定性を維持しながら、データ連携や業務フローを改善し、必要な領域から段階的にモダナイズすることが現実的です。現行の業務とシステムを尊重しながら、無理のない変革を支援します。


証券会社向け支援領域

証券会社においては、取引の公正性、投資者保護、不公正取引の防止、適合性原則、営業管理、外務員管理、当局報告などが重要なテーマとなります。

アースパビリオでは、証券会社向けに以下のような支援を行います。

不公正取引検知システムの高度化。
インサイダー取引、相場操縦、見せ玉、仮装売買、作為的相場形成などの検知ロジック整理。
売買データ、顧客属性、通話記録、チャット、メール、営業活動履歴の統合的な分析。
AI音声解析や自然言語処理を活用したコンプライアンスモニタリング。
営業員の説明責任、適合性確認、勧誘記録の証跡管理。
コンプライアンス部門のアラート対応業務の効率化。
当局検査や内部監査に耐えうるデータ保持・検索・説明機能の整備。
既存システム改修における要件定義、ベンダー調整、UAT、移行支援。
経営層向けのKPI/KGI設計、ROI説明、投資判断資料の作成。

証券会社では、単にアラート件数を増やせばよいわけではありません。アラートが多すぎれば、コンプライアンス部門の確認負荷が増え、重要な兆候を見逃す可能性があります。一方で、検知精度を高めすぎて対象を絞り込みすぎると、本来把握すべきリスクを検出できない可能性があります。そのため、検知ロジック、閾値、優先度、確認プロセス、エスカレーションルール、証跡管理を一体として設計する必要があります。業務部門、システム部門、コンプライアンス部門の橋渡し役として、実効性のあるコンプライアンスICT基盤の構築を支援します。


AI・データ活用における現実的アプローチ

近年、金融機関においてもAI、ビッグデータ、機械学習、自然言語処理、生成AIの活用が進んでいます。しかし、金融機関におけるAI活用は、一般企業以上に慎重な設計が必要です。なぜなら、AIの判断が顧客対応、取引管理、コンプライアンス判断、リスク評価に関係する場合、その判断根拠を説明できる必要があるからです。

アースパビリオでは、AIを単なる流行技術として導入するのではなく、以下の観点から現実的な活用方法を設計します。

AIに何を判断させるのか。
人間が最終判断すべき領域はどこか。
AIの判定根拠をどのように記録するか。
誤検知、見逃し、バイアスをどのように管理するか。
モデルの精度をどのように検証するか。
監査や当局対応において、どのように説明可能性を確保するか。
個人情報や機微情報をどのように保護するか。
既存業務にどのように組み込めば、現場が無理なく使えるか。

たとえば、証券会社における音声解析では、通話内容から不適切な勧誘、不十分な説明、過度なリスク商品の推奨、顧客意向との不一致などを検出することが考えられます。しかし、AIが抽出したキーワードだけで判断するのではなく、顧客属性、取引履歴、商品特性、営業担当者の履歴、過去の苦情情報などを組み合わせて総合的にリスク評価する必要があります。

銀行におけるAML/CFTでも同様です。単純なルールベースの検知だけでは、巧妙化する金融犯罪に対応しきれません。一方で、AIに過度に依存すると、説明責任や誤検知対応の問題が生じます。そのため、ルールベース、スコアリング、AI分析、人間による確認を組み合わせたハイブリッド型の設計が有効です。金融機関におけるAI活用を、コンプライアンスと実務運用の両面から設計します。


プロジェクト推進とPMO支援

金融機関のICTプロジェクトでは、多くの場合、関係者が非常に多くなります。

経営層、事業部門、システム部門、コンプライアンス部門、リスク管理部門、監査部門、法務部門、外部ベンダー、システム子会社、クラウド事業者、場合によっては当局や外部監査人も関係します。このようなプロジェクトでは、単に進捗表を管理するだけのPMOでは不十分です。必要なのは、論点を整理し、意思決定を促し、部門間の認識差を埋め、リスクを先回りして可視化する実践型PMOです。

アースパビリオでは、以下のようなPMO支援を行います。

プロジェクト計画の策定。
WBS、課題管理表、リスク管理表、意思決定管理表の整備。
会議体設計、アジェンダ設計、議事録作成、ToDo管理。
部門間の論点整理。
経営層向け報告資料の作成。
ベンダー成果物のレビュー。
要件定義書、基本設計書、テスト計画書、移行計画書の品質確認。
UATの支援。
本番移行判定、リリース判定、障害対応計画の整理。
プロジェクト完了後の運用定着支援。

特に金融機関では、プロジェクトの遅延や品質不良が、そのまま業務リスク、顧客影響、当局対応リスクにつながる可能性があります。そのため、形式的な進捗管理ではなく、実質的なリスク管理が必要です。現場に寄り添いながらも、必要な場面では経営層に対して明確な課題提起を行い、プロジェクトを前に進めます。


アースパビリオが大切にすること

アースパビリオのITコンサルティングは、机上の空論ではありません。
美しい理論だけを提示して終わるのではなく、実際に動く仕組み、実際に使える業務、実際に説明できるコンプライアンス、実際に定着する運用を重視します。

私たちは、お客様に対して一方的に専門用語を並べることはしません。難解なICT、アーキテクチャ、法令順守、コンプライアンス、AI、データ活用の内容を、経営層にも、現場担当者にも、システム部門にも、分かりやすく説明します。
そのうえで、お客様が納得できるレベルまで課題と解決策を共有します。

何を変えるのか。
なぜ変えるのか。
どの順番で変えるのか。
どの程度のコストがかかるのか。
どのようなリスクがあるのか。
どの部門が関与すべきなのか。
どのような効果が見込めるのか。
どのように法令順守と業務効率化を両立させるのか。

これらを丁寧に整理し、お客様と同じ目線で前に進みます。


15年にわたり、東京で育まれてきたITコンサルティング

アースパビリオのITコンサルティングサービスは、大規模な金融システム、銀行業務、証券業務、コンプライアンス領域、業務改革、ICT戦略、システムアーキテクチャの実務経験を背景としています。

私たちは、外資系ファームのような大規模で高額なコンサルティングサービスとは異なる価値を提供します。
それは、柔軟で、分かりやすく、実務に近く、迅速で、費用対効果の高いコンサルティングです。

大企業向けの大規模プロジェクトはもちろん、中堅企業、成長企業、地域金融機関、FinTech企業、事業会社の金融関連部門においても、それぞれの状況に合わせた支援が可能です。業種や企業規模を問わず、まずは課題を明確にすることから始めます。

お客様が抱える課題が、システムの問題なのか、業務の問題なのか、組織の問題なのか、法令対応の問題なのか、あるいは経営判断の問題なのか。その本質を見極めたうえで、最適な解決策をご提案します。


ワンチームで挑む、金融ICT改革

アースパビリオのコンサルティングサービスは、お客様と目的を細部まで共有することから始まります。単に外部の専門家として助言するのではなく、お客様とワンチームとなり、課題解決と事業戦略に挑みます。金融機関を取り巻く環境は、今後さらに大きく変化していきます。

規制は高度化し、金融犯罪は巧妙化し、サイバーリスクは増大し、顧客接点はデジタル化し、AIとデータ活用は競争力の源泉となっていきます。その中で、銀行、証券会社、金融機関に求められるのは、単なるシステム刷新ではありません。

法令順守を前提としながら、業務を高度化し、リスクを可視化し、データを活用し、顧客に選ばれる金融サービスを提供するための、総合的なICT戦略です。アースパビリオは、その実現に向けて、構想策定から実行、定着までを支援します。

金融機関の信頼を守るために。
現場の業務をより良くするために。
経営判断をより強くするために。
そして、これからの時代にふさわしい金融ICTアーキテクチャを築くために。

アースパビリオは、日本発のオリジナルITコンサルティングサービスとして、お客様固有の課題に向き合い、最適な解決策を共に創り上げていきます。

こちらのフォームよりお声がけください。

Return Top